1. 導入:100%の防御は存在しない。「破られた後」にどう動くか
■ 「境界型防御」の限界とサイバーレジリエンスへのパラダイムシフト
かつてのサイバーセキュリティは、社内ネットワークと社外(インターネット)の境界にファイアウォールやUTM(統合脅威管理)を設置し、「悪意ある侵入を水際でブロックする(境界型防御)」という考え方が中心でした。
しかし、クラウドサービスの普及、テレワークの定着、そして攻撃手法の極端な高度化・自動化により、「100%侵入を防ぐ防壁」を構築することは不可能となりました。現代のサイバーセキュリティにおいて世界的に標準となっているのが、「侵入されることを前提として、被害を最小限に抑え、いかに迅速に事業を復旧・継続させるか」という「サイバーレジリエンス(回復力)」への移行です。
※サイバーレジリエンスとは、サイバー攻撃やシステム障害の発生を完全に防ぐことが困難であるという前提に立ち、攻撃を受けてもシステムや業務を継続し、被害を最小限に抑えて素早く元の状態へと回復・適応する能力(回復力・強靭性)のことです。
■ ★3から★4へのステップアップ:何が変わるのか?
SCS評価制度において、中小企業がまず目指すべき「★3(Basic)」は既知の脆弱性悪用や基本的なサイバー攻撃を防ぐ基本対策(83項目)です。これに対し、「★4(Standard)」では157項目に及ぶ網羅的な対策が求められ、第三者認証機関による客観的な評価・適合性確認が行われます。
★4を見据える段階では、「単にツールを導入しているか」ではなく、「攻撃を受けてもビジネス(受発注・出荷・決済等)を止めない仕組みができているか」が厳しく問われます。
セキュリティの考え方の変化と★3/★4の要求比較
| 評価軸・観点 | 従来のセキュリティ(★1〜★2レベル) | SCS評価制度 ★3(Basic) | SCS評価制度 ★4(Standard / 高度レジリエンス) |
|---|---|---|---|
| 基本コンセプト | 境界型防御(侵入させない) | 基礎的な多層防御・資産可視化 | サイバーレジリエンス(侵入前提の事業継続) |
| 対策のフォーカス | ウイルス対策ソフト、ファイアウォール | 83項目(MFA、資産管理、定期バックアップ) | 157項目(不変保管、エアギャップ、自律復旧、監査) |
| 確認・評価方法 | 自己宣言 | 専門家(登録セキスペ等)確認付き自己評価 | 第三者評価機関による適合性認定 |
| 対象企業像 | 小規模事業者・セキュリティ第一歩 | サプライチェーンを構成する全中小企業 | 中核サプライヤー・重要インフラ・上位取引先 |
| インシデント時の目標 | 「被害が起きないこと」を祈る | 一次対応手順に従い報告・復旧 | あらかじめ検証された手順で数時間〜数日以内に業務再開 |
2. ランサムウェア攻撃の進化と「従来のバックアップ」の罠
■ バックアップそのものが真っ先に狙われる
多くの企業が「毎日バックアップを取っているから、ランサムウェアに感染してもデータを書き戻せば大丈夫」と考えています。しかし、近年のランサムウェア攻撃者は、ターゲットのネットワーク内に侵入した後、数週間〜数ヶ月間潜伏(潜伏型攻撃)しながら、以下のような行動をとります。
- ドメイン管理者権限の奪取:
社内ネットワークの管理権限を乗っ取る。 - バックアップ環境の破壊:
バックアップサーバー、NAS、クラウドストレージ、バックアップソフトウェアの管理コンソールを探索し、バックアップファイルそのものを消去または暗号化する。 - セキュリティソフトの無効化:
EDRやアンチウイルスソフトのプロセスを停止・削除する。 - 本番データの暗号化と二重脅迫:
最後に本番データを一斉に暗号化し、同時に「データを漏洩させる」と脅迫する。
■ 「バックアップがあるのに復旧できない」理由
従来型の「ネットワークに常時接続されたストレージへの同期バックアップ」では、本番環境が暗号化された瞬間にバックアップデータも同時に破壊されます。また、仮にバックアップファイルが無事であっても、以下のような落とし穴が存在します。
| 項目 | 従来型の バックアップ運用 | ★4レベル・ 高度レジリエンス構成 | 復旧・事業継続への効果 |
|---|---|---|---|
| データ保管場所 | 社内LAN上のNAS・サーバー | エアギャップ(物理・論理隔離環境) | 感染ネットワークから孤立させ、巻き込み破壊を防止 |
| データの変更権限 | 管理者権限があれば削除・暗号化可能 | イミュータブル(不可変)保持ロック | 管理者アカウントが乗っ取られても削除・改ざん不可 |
| 復元前の安全検証 | そのまま本番環境に書き戻し | クリーンルーム復旧(サンドボックス検証) | 潜伏マルウェアの再感染・再暗号化リスクを排除 |
| セキュリティソフト保護 | OS上で停止・アンインストール可能 | ファームウェア(BIOS)起点の自律修復 | 攻撃者によるEDR強制停止を自動検知して復旧 |
| 目標復旧時間(RTO) | 数週間〜数ヶ月(手探りの復旧) | 数時間〜数日(事前演習済み手順) | 出荷・受発注の長期間停止を防ぎ、損害を最小化 |
※目標復旧時間(RTO:Recovery Time Objective)とは、災害やシステム障害などの発生から、業務やシステムをいつまでに復旧させるかを示す目標時間のことです。
3. ★4要求事項に対応する高度なデータ保護と
エンドポイント対策
SCS評価制度の★4レベルや、ランサムウェアの脅威に屈しない企業体質をつくるためには、最新のテクノロジーを組み合わせたアーキテクチャの構築が必要です。
① イミュータブル(不可変)バックアップ
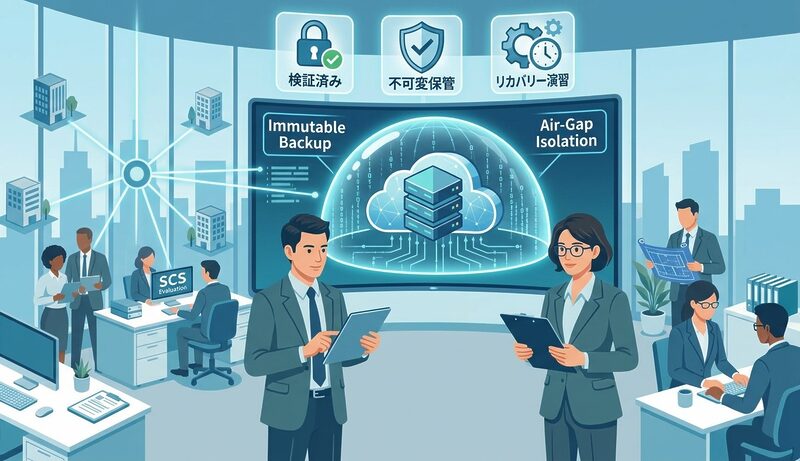
バックアップデータに対して「WORM(Write Once, Read Many)」技術や「保持ロック(Retention Lock)」を適用します。これにより、指定した保持期間内は、システム管理者権限やバックアップツールのルート権限であっても、データの書き換え・上書き・削除が一切不可能になります。攻撃者がサーバーに侵入しても、バックアップを消去・暗号化する術がありません。
※WORM(Write Once, Read Many)データを一度書き込んだ後は、内容の変更や削除をできない(または極めて困難にする)ようにする記録方式です。
※保持ロック(Retention Lock)バックアップデータやストレージ上のファイルを一定期間、意図的または不正に変更・削除できないように保護(イミュータブル化:改ざん不可)する機能。
② エアギャップ(隔離保管)とクリーンルーム復旧
- 論理的・物理的エアギャップ: 本番ネットワークから完全にアクセスを遮断した状態(別ネットワークや専用クラウド)でバックアップを保管します。
- クリーンルーム復旧(検証環境でのスキャン): データを復元する際、いきなり本番環境へ書き戻すのではなく、隔離された「サンドボックス(実験用環境)」上でデータを展開し、マルウェアが潜伏していないかを最新のEDRやスキャンエンジンで検証します。「完全にクリーン」と確認できたバックアップポイントのみを抽出して本番復旧させます。
※エアギャップ 重要なコンピュータやネットワークをインターネットや外部のLAN(ローカル・エリア・ネットワーク)から物理的に切り離し、完全に独立させるセキュリティ対策のことです。
※サンドボックス(実験用環境)外部や本番のシステムから完全に隔離された安全な実験用・検証用環境のことです。子供が砂場(サンドボックス)の中で遊んでも外に迷惑をかけないように、プログラムやコードを安全に動かせる場所としてこの名前がついています。
③ セキュリティ製品自身の自己修復機能(ハードウェア・ファームウェア起点)
攻撃者が脆弱性(BYOVD攻撃など)を悪用して管理者権限を取得し、端末上のEDRやアンチウイルスソフトを物理的に停止させるケースが増えています。これに対抗するため、OSより下層にあるファームウェア(BIOS/ハードウェアレベル)でセキュリティソフトの正常動作を常時監視します。万が一ソフトが消去・停止された場合でも、ファームウェアが自動的にOS起動時やバックグラウンドでセキュリティ機能を再ダウンロード・再インストールし、自律的に修復します。
※BYOVD(Bring Your Own Vulnerable Driver)攻撃とは、サイバー攻撃者が脆弱性があるものの正規の署名を持ったドライバを標的の端末に自ら持ち込み、それを悪用してOSの深部(カーネル空間)で不正な操作を行うサイバー攻撃の手口です。
【従来のバックアップ】
本番データ ──(同期)──> バックアップ ──[攻撃者による暗号化・削除]──> 復旧不可能!
【イミュータブル&レジリエンス構成】
本番データ ──(隔離)──> 不可変バックアップ(改ざん不能) ──(検証)──> クリーン復元(事業継続)
★4を見据えた高度システム対策の機能と実装ポイント
| 対策テクノロジー | 主な機能と役割 | ★3/★4における該当要件・位置付け | 実装時の推奨アプローチ |
|---|---|---|---|
| イミュータブルストレージ | 改ざん・消去不可な保持ロックを適用 | ★3(4-3-4-1)の発展形、★4の必須要件 | クラウドバックアップの不可変オプション活用 |
| エアギャップ / 隔離環境 | 感染経路からバックアップを隔離 | ★3(4-3-4-2 遠隔地保管)の高度化 | 本番とは別系統の認証・ネットワークで分離 |
| クリーンルーム(サンドボックス) | 復旧データ内の潜伏マルウェア検証 | ★4レベル(インシデント復旧・検証体制) | クラウド上の自動解析検証ツールの導入 |
| ファームウェア起点レスポンダー | EDR等の自己修復・無効化防止 | ★4レベル(高度なエンドポイント防護) | 対応PC(BIOSレベル保護搭載機)の選定・更新 |
| リカバリ演習・自動化 | 年1回以上のデータ復元テスト実施 | ★3(7-1-1-1復元手順)、★4(定期演習) | 年1回の全社バックアップ復元訓練の定例化 |
4. サプライチェーン全体で目指すべき
「コレクティブ・レジリエンス(協働的レジリエンス)」
サイバーセキュリティにおいて、1社だけで完璧な対策を講じても、自社が依存している委託先や購買先が停止すれば、自社の操業も止まってしまいます。SCS評価制度が目指す最終的なゴールは、自社だけが★を取って満足する「個社最適」ではなく、サプライチェーン全体でリスクを共有し、互いに補い合う「コレクティブ・レジリエンス(協働的レジリエンス)」の確立です。
※コレクティブ・レジリエンス(協働的レジリエンス)とは、大規模な災害、経済危機、パンデミックなどの困難や予期せぬ状況に直面した際、個人ではなく、地域社会、組織、あるいは社会全体が「集団」として適応し、回復し、共に成長していく能力のことです。
■ 取引先との対話から始めるインシデントハンドリング
万が一自社または取引先でインシデント(サイバー攻撃・感染)が発生した場合に最も重要なのは、「被害を隠さず、いかに早く共有できるか」です。事前の協定やルールがない状態では、風評被害や損害賠償を恐れて報告が遅れ、結果としてサプライチェーン全体へ被害が拡大します。
コレクティブ・レジリエンス
(サプライチェーン協働)推進のチェックリスト
■ 1社単体の「個社最適」から「サプライチェーン全体防衛」へ
| 推進ステップ | 取引先(委託先・受託先)との 具体的に取り組むべき内容 | 達成によるメリット・効果 |
| 1. 責任・境界の明確化 | 委託契約書・SLAにセキュリティ要求事項と役割分担を明記 | 事故発生時の責任の押し付け合い・対応の空白を防止 |
| 2. エスカレーションラインの定義 | 事故発生時の第一報(いつ・誰に・何を連絡するか)の標準化 | 被害の初期段階での一次隔離と影響範囲の特定 |
| 3. 情報共有ガイドラインの策定 | 攻撃の予兆やIOC(感染指標データ)をサプライチェーン内で共有 | 同種の攻撃が他の取引先へ波及・感染するのを未然に防ぐ |
| 4. 共同インシデント訓練の実施 | 発注元と主要サプライヤーによる合同緊急連絡・復元訓練 | 実際の有事の際にパニックにならず冷静に対応可能 |
※IoCデータ(Indicator of Compromise:侵害指標 または 侵害の痕跡)とは、コンピュータやネットワークがサイバー攻撃や不正アクセスを受けた形跡や証拠を示すデータのことです。
5. SCS対策コラム連載の総括:販売店などと
共に進めるセキュリティ向上
全3回にわたり、SCS評価制度の基礎知識から制度対応の具体策、そして高度なサイバーレジリエンスの構築までを解説してきました。
■ SCS評価制度対応のまとめ
- 前編(現状把握と★3目標):
セキュリティは「ITの都合」から「営業基盤・取引条件」へ変化。まず中小企業は「★3(83項目)」を目指す。 - 中編(7領域の実装):
「システム対策」を最優先に着手し、MFA(多要素認証)・IT資産管理・バックアップの3本柱を構築する。 - 後編(事業継続と★4連携):
侵入を前提とした「不可変バックアップ」と「自律修復」、そして取引先との「サプライチェーン協働」で事業を止めない体制をつくる。
SCS評価制度への対応は、単なる「書類作業」や「一時的なコスト増」ではありません。自社の事業継続力(BCM)を劇的に高め、発注企業や顧客からの信頼を獲得して競合他社との差別化を図るための「最大の営業ツール」です。
自社だけで悩んだり抱え込んだりせず、信頼できる販売店に伴走支援を求めながら、まずは「自社の現状把握」と「★3取得」に向けた一歩を踏み出していきましょう。
※BCM(事業継続マネジメント:Business Continuity Management)とは、自然災害、サイバー攻撃、パンデミックなどの緊急事態が発生した際に、重要な事業を継続または早期に復旧できるよう、計画の策定から教育・訓練、見直しまでを日常的に管理・運営する手法のことです。
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度):経済産業省ホームページ
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度):IPA(独立行政法人情報処理推進機構)ホームページ
自社のお困りごとに合う製品はどれか? 正確な見積もりや在庫状況、専門的な仕様詳細については、エコール提携販売店(事務用品・文房具店)へ気軽にお問い合わせください。
※本記事は2026年10月19日時点の情報です。
<SCS評価制度対策記事>