■ 1. 導入:83項目を丸暗記する必要はない。「7つの分類」で把握する
SCS評価制度(★3)の83項目は、国際的なサイバーセキュリティフレームワーク(※NIST CSF)に基づき、以下の「7つの領域」に整理されています。
※米国国立標準技術研究所(NIST)が策定した、組織のサイバーセキュリティリスクを管理・改善するための実践的なガイドライン(フレームワーク)
■ 2. SCS評価制度が定義する「7つの領域」の要点
| 領域 | 目的 | 要求される実務の内容 |
|---|---|---|
| 1. ガバナンス | 組織的な推進 | 基本方針の策定、社内責任者の決定、従業員教育の定期実施。 |
| 2. 取引先管理 | サプライチェーン管理 | 委託先へのセキュリティ要求事項の明記、委託先の管理状況の確認。 |
| 3. リスクの特定 | IT資産の可視化 | 社内PC、サーバ、クラウド、ネットワーク機器の台帳管理とリスク把握。 |
| 4. 攻撃等の防御 | 侵入・感染の防止 | ID/パスワード管理、多要素認証(MFA)、端末保護、バックアップ実施。 |
| 5. 攻撃等の検知 | 異常の早期発見 | システムログの取得、不審な挙動やアラートの検知体制の維持。 |
| 6. インシデント対応 | 被害の最小化 | 事故発生時の緊急連絡網、一次対応手順の策定と報告体制。 |
| 7. インシデント復旧 | 迅速な業務再開 | バックアップからのデータ復元手順の検証と業務復旧計画。 |
■ 3. 準備の3区分(システム対策・ガバナンス・運用)と優先順位
対策は大きく「システム対策(機器・ソフト導入)」「ガバナンス(ルール策定)」「運用(日常の維持)」の3つに分かれますが、最も優先すべきは「システム対策」です。
【優先度:高】 システム対策 (機器選定・予算化・構築に最も時間がかかるため、即時着手)
【優先度:中】 ガバナンス (社内ルールの明確化・経営陣の承認と合意形成)
【優先度:継続】 運用 (マニュアル化・教育・定期チェックによる定着)
なぜシステム対策が最優先なのか?
ルール(ガバナンス)は社内調整で作成できますが、システム対策(認証強化や資産管理ツールの導入)は「予算確保」「ベンダー選定」「導入検証」「全社展開」が必要となり、最短でも3〜6ヶ月のリードタイムが発生するためです。
■ 4. ★3で求められる最重要システム対策の具体例
エンドポイント(端末)管理と保護
資産台帳の自動化:すべてのPC・サーバのOSバージョンやインストールソフトを正確に把握する(評価基準 3-1-1-1)
アンチウイルス/EDRの徹底:全端末への導入と、パターンファイルの自動更新を義務付ける(評価基準 4-4-5-1)
認証強化(多要素認証:MFA)
クラウドサービスの認証強化:Microsoft 365やGoogle Workspace、社外からアクセスするVPNなどに対し、パスワードだけでなくスマホアプリ等による多要素認証(MFA)を必須化する(評価基準 4-1-3-2)
バックアップの確保
定期バックアップと隔離:重要データのバックアップを定期的に取り、ネットワークから切り離した状態(またはアクセス制限されたクラウド)で保管する(評価基準 4-3-4-1, 4-3-4-2)
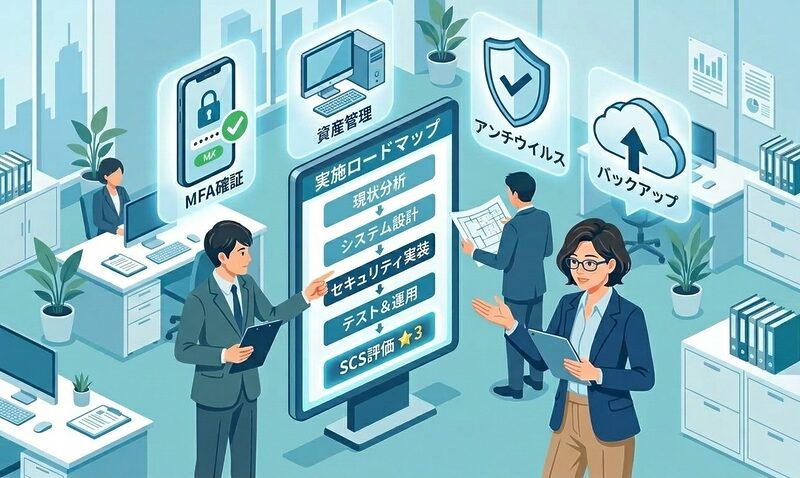
■ 5. ★3取得に向けた社内マイルストーン(6ヶ月ロードマップ)
1〜2ヶ月目【現状把握とGAP分析】
自社IT資産(PC、サーバ、クラウド)の棚卸し
SCS評価制度の83項目チェックシートを使った「できていること・できていないこと」の洗い出し
3〜4ヶ月目【システム補強とルール策定】
未対策の領域(MFAの導入、資産管理ソフトの選定、バックアップの見直し)に対するシステム投資・導入
「情報セキュリティ基本方針」および「緊急連絡フロー」の作成
5〜6ヶ月目【専門家確認と登録申請】
専門資格者(登録セキスペ等)による自己評価内容の審査・確認
制度ポータルからの登録申請と「★3」マークの取得・対外アピール
※セキスペ(情報処理安全確保支援士、登録セキスペ)は、情報セキュリティに関する高度な知識と実践能力を認定する、IT分野唯一の国家資格です。
【計画・実装】中編/まとめ
★3達成に向けた83項目の対応では、一見複雑に見える要求を「ガバナンス」「システム対策」「運用」の3区分に整理し、優先順位を明確にすることが成功の鍵となります。特に、予算化やツール選定、検証に時間を要する「システム対策」は、社内ルールの策定に先駆けて最優先で着手すべき領域です。
IT資産の自動可視化、クラウド環境等への多要素認証(MFA)の導入、そして確実なバックアップ体制の確立は、★3クリアの核心をなす技術要素です。全社的な取り組みをスムーズに進めるためには、現状把握からギャップ分析、システム補強、専門家による審査・登録申請に至る6ヶ月程度のロードマップをあらかじめ描き、マイルストーンごとに着実な進捗管理を行うことが求められます。
兼任IT担当者が抱え込みやすい現場の負担を軽減するためにも、自社のリソースだけに頼らず、IT販売店や専門ベンダーのノウハウを積極的に活用しながら段階的に構築することが現実的な解決策となります。
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度):経済産業省ホームページ
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度):IPA(独立行政法人情報処理推進機構)ホームページ
自社のお困りごとに合う製品はどれか? 正確な見積もりや在庫状況、専門的な仕様詳細については、エコール提携販売店(事務用品・文房具店)へ気軽にお問い合わせください。
※本記事は2026年10月2日の情報です。