
取引要件化の波に乗り遅れないための基礎知識とリスク分析
■ 1. 導入:セキュリティ対策が「ITの都合」から「取引の絶対条件」に変わった
受託継続・新規コンペの必須要件化
- 従来の「ウイルス対策ソフトを入れている」レベルの自己満足的な対策では、大手の発注要件を満たせない時代になりました。
- 経済産業省やIPA(独立行政法人 情報処理推進機構)が進める「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」の2026年度本格運用に伴い、大手企業は取引先の選定基準に客観的なセキュリティ評価(★3や★4)の取得を条件化し始めています。
「うちは中小企業だから狙われない」という致命的な誤解
- 現代のサイバー攻撃(サプライチェーン攻撃)の主流は、セキュリティが強固な大手企業を直接狙うのではなく、セキュリティの甘い取引先・委託先(中小企業)を「踏み台(サプライチェーンの弱点)」として侵入する手法です。
- 自社が被害を受けるだけでなく、自社を起点として大手顧客にマルウェアやランサムウェアが拡散した場合、莫大な損害賠償や取引停止に直結することもあります。

■ 2. SCS評価制度の全体像と★1〜★5の評価レベル
評価制度は、企業の成熟度やサプライチェーン上の役割に応じて5段階の評価レベルが設定されています。
| 評価レベル | 区分・名称 | 要求項目数 | 確認方法 | 対象・目指すべき企業像 |
| ★1 / ★2 | 普及期レベル | 普及対策項目 | 自己宣言(SECURITY ACTION流用) | セキュリティ対策の第一歩を踏み出す小規模事業者。 |
| ★3 | Basic(基礎) | 83項目 | 専門家(登録セキスペ等)による確認付き自己評価 | サプライチェーンを構成する全中小企業(必達目標)。 |
| ★4 | Standard(標準) | 157項目 | 第三者評価機関による認定(適合性評価) | 中核的なサプライヤー、重要インフラ関連企業。 |
| ★5 | Advanced(高度) | 高度対策項目 | 第三者評価機関による認定 | 最先端の高度標的型攻撃に対応する主要上位企業。 |
なぜ「★3」が中小企業にとっての分水嶺なのか?
- ★1・★2は自己宣言に留まるため、大手発注企業からの第三者視点での信頼度としては不十分です。
- 一方で★4は第三者機関による本格的な監査が必要となり、コストと人的負荷が非常に高くなります。
- そのため、専門家の確認を取りつつ自律的に実装・維持できる「★3(Basic・83項目)」が、サプライチェーン上で「取引を維持するための最低限の実効的ハードル」として設定されています。
■ 3. 調査データから見る「認知と行動のギャップ」
「知っているが動いていない」中小企業が多数
- 調査によると、制度の名称や概要を知っている企業は全体の約7割に上りますが、実際に具体的な対応計画を立てて推進している企業は1割程度にとどまります。
- 残り6割以上の企業は「様子見」または「何から手をつければ良いかわからない」状態です。
下請け・孫請けへの要求の「連鎖拡大」
- 発注元(1次請け)からセキュリティ要求を受けた企業のうち、約半数が「自社の委託先(2次請け・3次請け)」に対しても同様の要求を展開し始めています。
- 顧客から正式な通達が届いてから対策を始めると、ツールの選定・予算化・構築までに半年〜1年を要し、取引変更の判断に間に合わないリスクがあります。
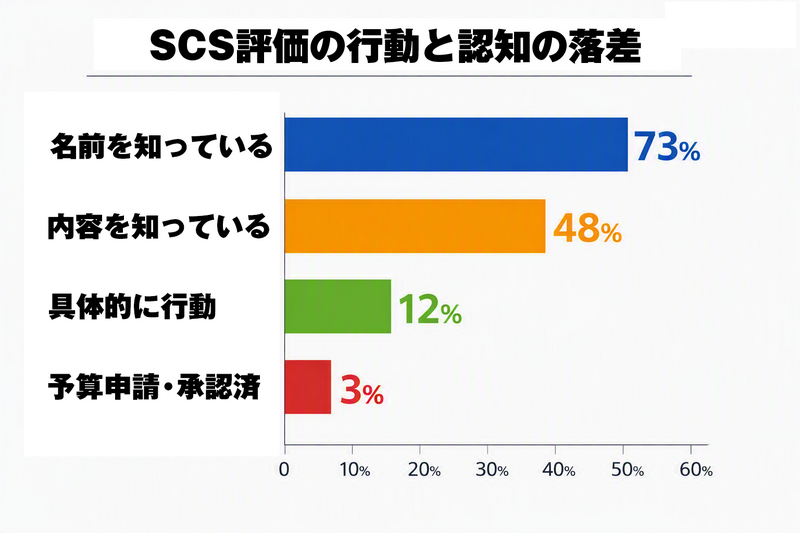
出所:デル・テクノロジーズ「SCS評価制度意識調査」(2026年7月23日〜8月21日、n=1,062)。複数選択の設問は回答者数を分母とした選択率
■ 4. ★3未取得が引き起こす3つの経営リスク
- 失注・取引除外リスク:新規コンペの参加条件から外され、既存取引も段階的に縮小・解約される。
- 賠償・法的リスク:自社が踏み台となって取引先が操業停止した場合、業務妨害や情報漏洩による損害賠償を請求される。
- PDF他 1 件自社の事業継続不能リスク:ランサムウェアで自社データが暗号化され、出荷・請求業務が長期間ストップする。
【現状把握】前編/まとめ
SCS評価制度の導入は、単なるIT部門のセキュリティ対策から「企業がサプライチェーン上で取引を継続するための必須条件」へと劇的なシフトを遂げています。本制度において、中小企業がまず目指すべき「★3(Basic・83項目)」は、専門家の確認を伴う客観的なセキュリティ基準であり、大手発注企業が取引先に求める最も現実的かつ実効的なハードルとなります。
認知が進む一方で具体的な行動に移せていない企業が多い現状は、早期に対策を進める企業にとって競合他社との差別化を図る絶好の機会です。自社が「サイバー攻撃の踏み台」となり、取引先へ損害を及ぼす経営リスクを回避するためにも、★3取得は営業基盤を守るための最優先課題と言えます。
本解説を通じ、制度の本質が単なるマークの取得ではなく、企業の信頼性と事業継続性を客観証明する営業ツールであることを理解し、経営陣と一体となった推進体制の構築へと踏み出すことが重要です。
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度):経済産業省ホームページ
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度):IPA(独立行政法人情報処理推進機構)ホームページ
自社のお困りごとに合う製品はどれか? 正確な見積もりや在庫状況、専門的な仕様詳細については、エコール提携販売店(事務用品・文房具店)へ気軽にお問い合わせください。
※本記事は2026年9月15日の情報です。